EU-Kommission gelobt, weil sie ihre eigenen Daten verliert, bevor sie nach Ihren fragt
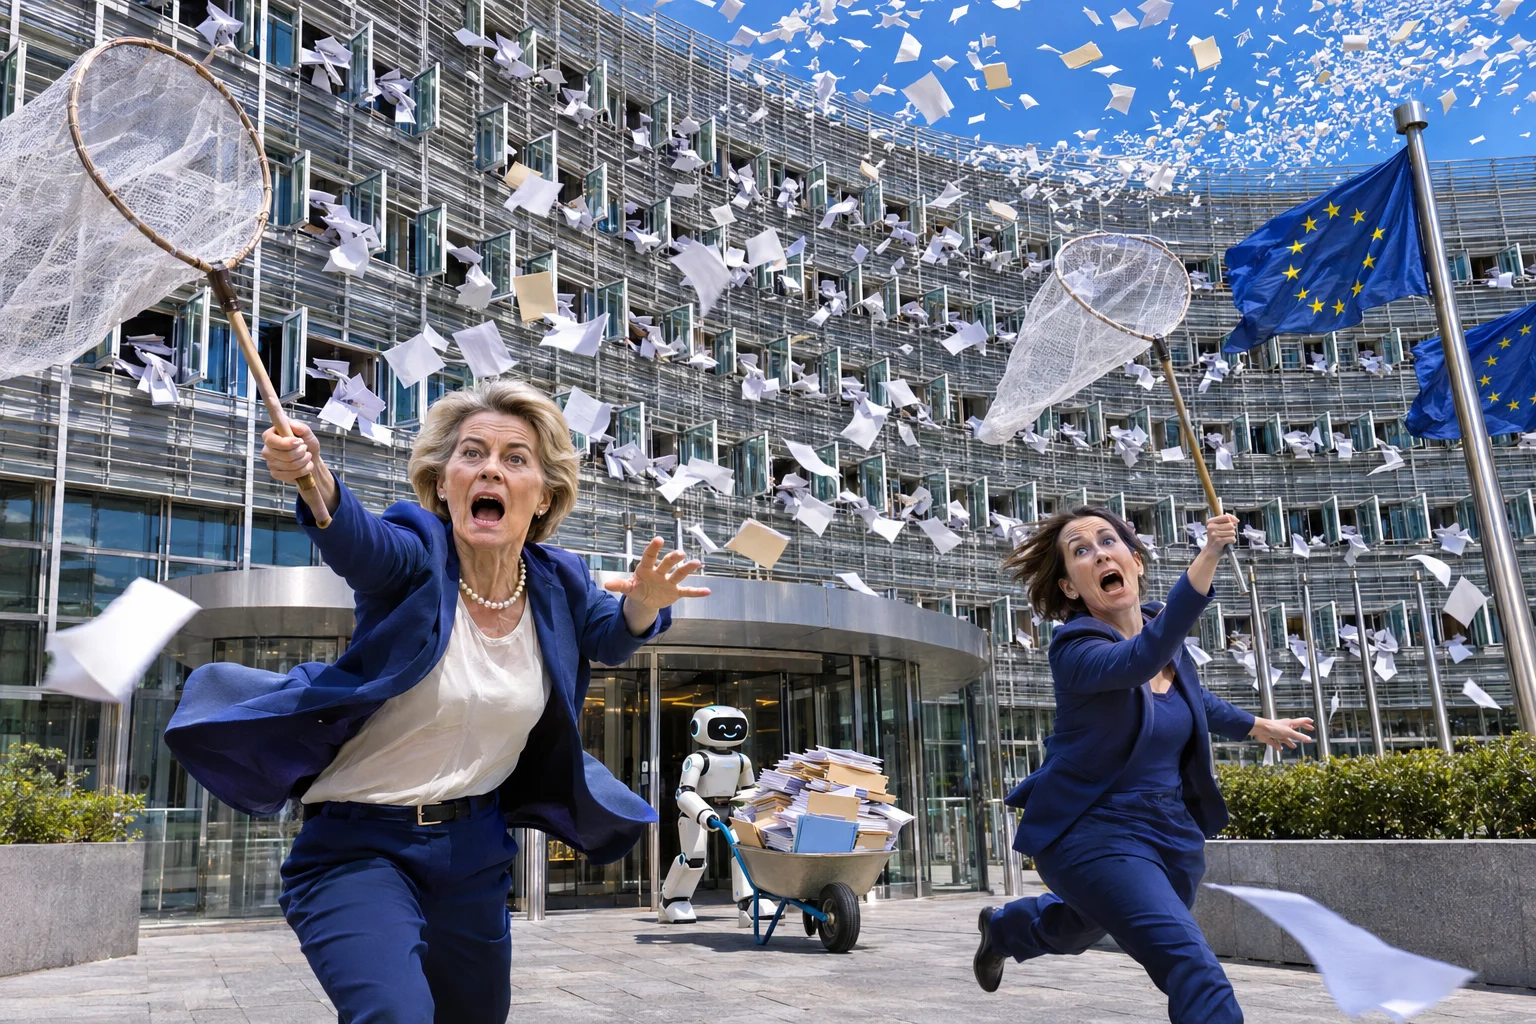
Heute bestätigte die Europäische Kommission, was Politico am selben Morgen enthüllt hatte: Sie wurde Ziel eines Cyberangriffs. Sprecher Thomas Regnier erklärte, „dies war eine KI-generierte Cyberkampagne“ und „als Schutz- und Vorsichtsmaßnahme haben wir mehrere Anwendungen vorübergehend abgeschaltet, und die meisten davon sind inzwischen wiederhergestellt“.
Die Krankenversicherung des Personals war am Tag der Bekanntgabe noch immer ausgefallen, und das Gehaltssystem war erst am Vortag erneut abgestürzt. Was die dort gespeicherten persönlichen Daten angeht, hat die Kommission „keine Hinweise auf eine Datenpanne festgestellt, die das Kommissionspersonal als Ganzes betrifft“.
Herzlichen Glückwunsch an alle Beamten, die als Ganzes zählen.
Der Kommission gebührt größte Anerkennung für ihren Einsatz für den Betriebsfrieden. Der Angriff wurde erstmals am 22. Oktober entdeckt. Als er Gehaltsabrechnungen und Arzterstattungen lahmlegte, vermied die Leitung rücksichtsvoll das Wort „Hack“ und beschrieb das Chaos stattdessen als „allgemeines Problem, das die Funktionsfähigkeit des Systems beeinträchtigt“. Es zeugt von rührender Transparenz, die eigenen Mitarbeiter fast einen Monat später aus einem Politico-Artikel erfahren zu lassen, dass ihre persönlichen Daten womöglich kompromittiert wurden.
Besonders beeindruckend war die technische Raffinesse des Angriffs: Die Hacker nutzten ARTEX, ein kostenloses Open-Source-Werkzeug, das auf GitHub zu haben war. Es ist wirklich bewundernswert, dass sich die Sicherheit der EU mit dem digitalen Gegenstück einer Einbruchsanleitung zerlegen lässt, die vor der Haustür liegt. Die EU-eigene Cyberabwehr CERT-EU warnte am 5. November hilfsbereit alle vor ARTEX, ganze zwei Wochen nachdem es die Kommission bereits erwischt hatte.
Es war natürlich erst das dritte Mal im Jahr 2026, dass die Systeme der Kommission als öffentlicher Spielplatz dienten. Nach dem Einbruch bei den Diensthandys im Januar und dem Diebstahl von 340 GB Daten im März, über ein gehacktes Sicherheitswerkzeug, das auf „normalem Weg über Software-Updates“ installiert wurde, beweist die Kommission eine bemerkenswerte Beständigkeit. Selten findet man eine Organisation, die sich so sehr dem Überraschungsmoment verschrieben hat; man weiß nie, welche Abteilung als Nächstes ausläuft, und das hält die Bürokratie frisch und spannend.
Außerdem pflegt die EU ein sehr rücksichtsvolles Zwei-Klassen-System der Verantwortung. Ein privates Unternehmen kann für einen DSGVO-Verstoß mit bis zu 20 Millionen Euro bestraft werden, und seine Manager können persönlich haften. Die EU-Institutionen haben sich freundlicherweise von solchen Lasten befreit und ihre eigenen Datenschutz-Bußgelder auf bescheidene 250.000 Euro im Jahr begrenzt, und ihr Cybersicherheitsgesetz kennt überhaupt keine Bußgelder. Das Schlimmste, was es tun kann, ist „den Rechnungshof zu informieren“, das Verwaltungsgegenstück dazu, es der Mama zu erzählen.
Nachdem sie erfolgreich vorgeführt hat, wie man die eigenen Personalakten verlegt, möchte die Kommission nun gern Ihre ordnen. Bis zum 24. Dezember 2026 muss jedes EU-Land eine Digitale Identitäts-Brieftasche anbieten. Sie soll Ihren Ausweis, Ihre Geburtsurkunde, Zeugnisse, Ihren Führerschein, Rezepte, Bankkonten, Kredite, Steuererklärungen und Bordkarten in einer praktischen digitalen Tasche aufbewahren. Es ist eine kühne Strategie, die gesamte rechtliche und finanzielle Existenz einem Team anzuvertrauen, das es kaum schafft, ein Stundenzettel-System online zu halten.
Die EU versichert uns, die Brieftasche sei „freiwillig“. Es ist dieselbe Art von freiwillig wie eine Pflichtschulung: Sie dürfen gern ablehnen, sofern es Sie nicht stört, dass Ihre Bank, Ihr Arzt und Ihre Fluglinie bis Ende 2027 angehalten werden, sie zu bevorzugen.
Besonders inspirierend ist das Bekenntnis zur Kommunikation in diesem neuen System. Das Brieftaschen-Gesetz verlangt, dass Nutzer „unverzüglich“ informiert werden, wenn ihre Daten betroffen sind. Die Kommission hat bei ihrem eigenen Personal bereits einen entspannteren Ansatz erprobt, bei dem „unverzüglich“ heißt: „wenn Politico nachfragt“.
Datenschützer Thomas Lohninger bemerkte: „Wenn man alle Eier in einen Korb legt, dann versagt dieser Korb hoffentlich nie.“ Die EU hat darauf reagiert, indem sie den Korb aus demselben Material flicht wie ihre jetzigen Server, das offenbar vor allem aus Hoffnung besteht. Ein Kryptograf ergänzte, dass bei diesem Entwurf jeder Aussteller, der mit einem Dienst zusammenarbeitet, die Nutzung „immer noch perfekt nachverfolgen“ kann, was eine höfliche Art ist zu sagen, dass Ihr Sandwich und Ihre Steuererklärung eines Tages im selben Atemzug abgelegt werden.
Die Einführung läuft mit typisch europäischer Effizienz. Nur drei Länder haben eine Brieftasche in Betrieb, und Deutschland, der vermeintliche Motor der EU, will am 2. Januar 2027 dazustoßen und verpasst die Frist damit elegant. Derselbe Geist des „passt schon“ treibt das neue Grenzsystem EES an, bei dem in Verona die Automaten abgedeckt und abgeschaltet waren, ein easyJet-Flug Mailand mit 34 von 156 Passagieren verließ und der Ryanair-Chef das Ganze „ein Chaos“ nannte. Der digitale Euro könnte 2029 folgen, damit Privatsphäre endlich zur Altlast-Funktion wird.
Wir wünschen der Kommission viel Glück bei der Suche nach ihren Passwörtern.
Quellen
- politico.eu
- thestar.com.my
- yahoo.com
- theregister.com
- cert.europa.eu
- ic3.gov
- theregister.com
- cert.europa.eu
- cybersecuritynews.com
- eur-lex.europa.eu
- eur-lex.europa.eu
- eur-lex.europa.eu
- eur-lex.europa.eu
- eur-lex.europa.eu
- digital-strategy.ec.europa.eu
- euronews.com
- partisia.com
- eudi-wallet-tracker.igrant.io
- idtechwire.com
- ecb.europa.eu
Das könnte dich auch interessieren